Senin, 16 Februari 2015

INSTALASI DAN KONFIGURASI MAIL SERVER PADA DEBIAN

INSTALASI DAN KONFIGURASI MAIL SERVER PADA DEBIAN

Opsi Konfigurasi :
            IP Address
  1. ns.sekolah.sch.id         = 192.168.10.1/24
  1. www.sekolah.sch.id     = 192.168.10.2/24
  1. mail.sekolah.sch.id      = 192.168.10.3/24
  1. PC Client                    =  192.168.10.4/24
DNS SERVER
1.                                 Sistem Operasi            =  OS Linux
2.                                 Domain                       = sekolah.sch.id
3.                                 Email Admin               = nama_peserta@sekolah.sch.id
4.                                 Sub domain                 =  www.sekolah.sch.id
    mail.sekolah.sch.id
            Mail Server
  1. Sistem Operasi            = OS Linux
Webmail Server
1.                     Virtual Alias                      = mail.sekolah.sch.id  
2.                     Metode                  = IMAP POP3, SMTP
Soal :
PC CLIENT --------------------- Switch --------------------- DNS SERVER
                                                                                                MAIL SERVER
                                                                                                WEBMAIL SERVER
       Implementasikan topologi diatas untuk melalukan pengujian Mail server, Webmail server dan Dns server, dengan ketentuan :
  1. Membuat perencanaan sesuai dengan topologi jaringan yang disediakan.
  2. Melakukan perakitan dan Instalasi PC CLIENT.
  3. Melakukan instalasi implementasi sesuai topologi.
  4. Melakukan konfigurasi DNS SERVER, WEB SERVER, dan WEB MAIL SERVER.
  5. Melakukan pengujian fungsi jaringan (sistem koneksi) dan pengujian aplikasi server (DNS SERVER, WEB SERVER, dan WEB MAIL SERVER).

PROSEDUR KERJA DNS SERVER dan WEB MAIL
A.  TUJUAN PEKERJAAN
Membuat Web Mail server supaya kita dapat mengirimkan e-mail dari server maupun client.
B.  ALAT DAN BAHAN
Sebelum kita membuat Web Mail Server dan DNS, kita memerlukan cd debian untuk menginstall paket Postfix, courier-pop, courier-imap, squirrelmail.
C. KESELAMATAN KERJA
Letakan CD DEBIAN pada tempat yang halus, supaya tidak ada goresan di bagian yang bening ( bagian bawah).
A.  LANGKAH-LANGKAH KERJA
1.      Pertama kita konfigurasi IP address, ketik nano /etc/network/interfaces
                                                                   
2.      Lalu kita restart interfaces dengan cara /etc/init.d/networking restart
3.      Setelah di restart, lalu ifconfig, jika sudah terbaca eth0 sampai eth0:2 maka konfigurasi telah berhasil.
4.      Lalu pastikan komputer server dan komputer client sudah terhubung dengan perintah ping 192.168.10.4
5.      Lalu kita install paket apache2, ketik apt-get install apache2
6.      Lalu install paket  bind9, ketik apt-get install bind9
7.      Kemudia masuk ke bind, caranya cd /etc/bind
8.      Lalu edit named.conf yang ada didalam bind, ketik nano named.conf   
                                                                 
9.      Lalu cp db.local ke folder sekolah dengan perintah cp db.local sekolah
10.  Lalu cp db.127 ke folder salej dengan perintah cp db.127 salej
11.  Lalu edit sekolah, ketik nano sekolah
12.  Lalu edit salej, ketik nano salej
13.   Lalu masuk resolv.conf dengan perintah nano /etc/resolv.conf
14.  Lalu restart paket apache2 dan bind9 dengan perintah /etc/init.d/apache2 restart dan /etc/init.d/bind9 restart
15.  Lalu masuk ke apache2, cd /etc/apache2
16.  Kemudian masuk ke dalam apache.conf, ketik nano /etc/apache.conf, kemudian di paling bawah di tambahkan Include /etc/apache2/sites-available
17.  Kemudian masuk direktory sites-available, ketik cd /etc/apache2/sites-available
18.  Menyalin folder default ke www dan ns, ketik cp default www dan cp default ns
19.  Lalu buka folder www dengan perintah nano www
                  
20.  Lalu buka folder ns dengan perintah nano ns
                           
21.  Membuat direktory www dan ns di home, ketik mkdir /home/www dan mkdir /home/ns
22.  Mengaktifkan folder www dan ns dengan perintah a2ensite www dan a2ensite ns
23.  Edit index.html di var/www dengan perintah nano /var/www/index.html
24.  Lalu restart paket apache2 dan bind9 dengan perintah /etc/init.d/apache2 restart dan /etc/init.d/bind9 restart
25.  Lalu kita install paket squirrelmail, ketik apt-get install squirrelmail
26.  Lalu instal paket postfix, ketik apt-get install postfix, lalu akan muncun jendela seperti ini, tekan TAB lalu ENTER
27.  Saat muncul seperti ini tinggal tekan enter
      
                  
28.  Lalu ganti domain.domain menjadi mail.sekolah.sch.id
            
                    
29.  Lalu install paket courie-pop, dengan perintah apt-get install courier-pop lalu akan muncul jendela seperti ini pilih TIDAK lau tekan enter
30.  Lalu install pakei courier-imap, ketik apt-get install courier-imap
31.  Setelah semua paket terinstall, tinggal kita konfigirasikan semua paket yang sudah di install
32.  Lalu edit folder apache2.conf dengan perintah nano /etc/apache2/apache2.conf lalu tambahkan Include /etc/squirrelmail/apache.conf seperti gambar dibawah ini :
33.  Kita masuk ke dalam squirrelmail, ketik cd /etc/squirrelmail
34.  Lalu edit apache.conf yang terdapat dalam squirrelmail, kita hapus tanda pagar seperti gambar di bawah ini, lalu kita ganti ip menjadi <virtualhost 192.168.10.3:80> , lalu ganti servername menjadi mail.sekolah.sch.id
          
35.  Lalu masuk ke postfix, ketik cd /etc/postfix, edit directory main.cf, ketik nano main.cf
36.  Lalu kita ketik squirrelmail-configure, ketik no 2
                                      
37.  Lalu pilih 1 kemudian ganti menjadi sekolah.sch.id
38.  Lalu ketik a, pilih no 8, ganti menjadi courier, klo sudah tekan q untuk keluar
39.  Lalu pilih no 4, isi menjadi mail.sekolah.sch.id
40.   Lalu ketik q untuk menyimpan
41.  Selanjutnya kita buat directory dengan cara ketik maildirmake /etc/skel/Maildir
42.  Lalu kita buat user, ketik adduser binar
43.  Lalu kita ulangi lagi adduser novianto
44.  Kemudian kita restart paket-paket yang sudah di konfigurasi, ketik /etc/init.d/postfix restart
 /etc/init.d/courier-pop restart
/etc/init.d/courie-imap restart
/etc/init.d/courier-authdaemon restart
45.  Lalu konfigurasi IP di client
46.  Tampilan squirrelmail

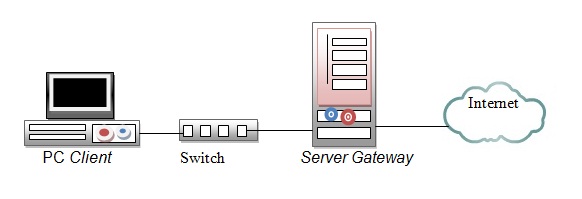
Membangun Gateway Internet (Membangun PC Router dan Proxy Server)

Membangun Gateway Internet (Membangun PC Router dan Proxy Server)

topologi dari pembuat soal
Opsi konfigurasi :
Konfigurasi Server
  1. IP Internet        = Sesuai dengan Network yang diberikan ISP
  2. IP LAN = 192.168.50.1/24
  3. Gateway = Sesuai Dengan IP yang diberikan oleh ISP
Konfigurasi Client
  1. IP LAN              = 192.168.50.xxx/24
  2. Gateway = 192.168.50.1
Keterangan : xxx merupakan address antara 2 sampai 254
Konfigurasi Proxy Server
  1. Sistem Operasi                  = OS (Linux)
  2. Port proxy = 3128
  3. Cache Manager = nama_peserta@sekolah.sch.id
  4. Visible host = www.sekolah.sch.id
  5. Transparant proxy
  6. Blocking Site = www.youtube.com , www.facebook.com
Konfigurasi Router
1.    NAT  = yes
Implementasikan topologi diatas untuk pengujian konektifitas internet disekolah dengan ketentuan sebagai berikut :
  1. Membuat perencanaan sesuai dengan topologi jaringan yang disediakan
  2. Merakit PC server
  3. Instalasi Server,
  4. Instalasi Client (Windows XP)
  5. Melakukan konfigurasi Router sebagai Gateway Server.
  6. Melakukan instalasi dan konfigurasi jaringan sesuai topologi
  7. Melakukan pengujian fungsi jaringan (sistem koneksi) dan aplikasi server.
Jawaban Paket 1 a.k.a proxy
Oke sebelum saya coba jawab, kita bahas dulu soal ini ya.. yah? Yah? Yah?
Pertama IP Internet sesuai dengan network yang diberikan oleh ISP.  Kalau soal ini dikerjakan sesuai soalnya bagaimana jika ispnya hanya memberi IP yang sedikit untuk sekolah. Lebih parah lagi, bagaimana jika ada sekolah jurusan Teknik Komputer dan Jaringan yang belum punya koneksi internet (Emang ada? Keknya ada sih, di Ogan ilir kalo ga salah gurunya bilang belom sempet punya internet tuh sekolahnya). Kalau sekolahnya hanya memberikan IP yang sedikit, misalkan 2 IP saja yang diberikan oleh ISP, berarti sekali test hanya ada 2 orang siswa yang boleh mengerjakan soalnya dalam satu sesi. Jika di sekolah 1 kelasnya itu 32 berarti harus terbagi 16 sesi per kelas, berapa lama waktu yang dibutuhkan untuk uji kompetensi di satu sekolah? Kalau ada 3 kelas berarti 96 siswa, makin lama pula. Bagaimana dengan sekolah yang tidak punya internet (TKJ koq ga punya internet? nekat banget, tapi semoga agar muncul kebutuhan internet di sekolah).
Untuk yang lainnya tidak usah dipermasalahkan. Kalau tidak punya internet masih tetap bisa juga.
Untuk perakitan PC Client, Instalasi OS Linux, Windows, pengetahuan tentang IP Addressing dan lain sebagainya silahkan lakukan sendiri, saya kira semua sudah bisa. Saya hanya akan bahas konfigurasi proxy berdasarkan permintaan saja. OK, Let’s Do It…..
Do everything from command line
Berikut ini untuk percobaan awal, konfigurasi network, iptables rules, dan ip forward yang dilakukan tidak akan dijalankan kembali ketika system reboot. Untuk konfigurasi yang dapat langsung dijalankan saat system booting lihat pada langkah ke 12. Konfigurasi yang saya lakukan ini dijalankan pada host dengan OS Ubuntu Server 10.04.1, dengan squid versi 2.7.
1.       Instal Sistem operasi untuk server pada komputer.
Untuk Instalasi ubuntu/Linux lainnya pada komputer, saya kira tidak perlu dijelaskan panjang lebar dan saya tutup sampai di sini saja.
2.       Pasang software yang dibutuhkan
Untuk pengguna debian family : apt-get install squid
Untuk pengguna salckware family : slapt-get –install squid #slap-get sudah diinstall sebelumnya
Untuk pengguna fedora : yum –y install squid
3.       Cek interface yang ada
Jalankan perintah berikut :
root@cache # Ifconfig –a
Maka akan ditampilkan interface yang terpasang pada sistem kita sebagai contoh outputnya adalah
eth0      Link encap:Ethernet  HWaddr 00:18:fe:7a:99:14
UP BROADCAST RUNNING MULTICAST  MTU:1500  Metric:1
RX packets:58946135 errors:0 dropped:0 overruns:0 frame:0
TX packets:51330930 errors:0 dropped:0 overruns:0 carrier:0
collisions:0 txqueuelen:1000
RX bytes:4102215216 (4.1 GB)  TX bytes:158446612 (158.4 MB)
Interrupt:17

eth1      Link encap:Ethernet  HWaddr 00:17:9a:3a:26:ee
BROADCAST MULTICAST  MTU:1500  Metric:1
RX packets:0 errors:0 dropped:0 overruns:0 frame:0
TX packets:0 errors:0 dropped:0 overruns:0 carrier:0
collisions:0 txqueuelen:1000
RX bytes:0 (0.0 B)  TX bytes:0 (0.0 B)
Interrupt:18 Base address:0xe800

lo        Link encap:Local Loopback
inet addr:127.0.0.1  Mask:255.0.0.0
inet6 addr: ::1/128 Scope:Host
UP LOOPBACK RUNNING  MTU:16436  Metric:1
RX packets:6492 errors:0 dropped:0 overruns:0 frame:0
TX packets:6492 errors:0 dropped:0 overruns:0 carrier:0
collisions:0 txqueuelen:0
RX bytes:2649048 (2.6 MB)  TX bytes:2649048 (2.6 MB)
4.     Berikan IP untuk masing masing interface
Misalkan untuk eth0 terhubung ke internet dan eth1 terhubung ke jaringan lokal. Untuk interface lokal tentunya gunakan sesuai soal untuk interface interlokal/internet saya gunakan ip 10.10.10.2/24 dengan gateway 10.10.10.1 atau terserah jika anda punya ip tersendiri dari ISP. Untuk konfigurasi yang tetap agar saat reboot dijalankan lihat langkah 12.
root@cache# ifconfig eth0 10.10.10.2 netmask 255.255.255.0 && route add default gw 10.10.10.1
root@cache# ifconfig eth1 192.168.50.1 netmask 255.255.255.0
5.       Aktifkan IP forwarding
root@cache# echo 1 > /proc/sys/net/ipv4/ip_forward
6.      NAT dan Masquerade
root@cahce# iptables –t nat –A POSTROUTING –-jump MASQUERADE –-source 192.168.50.0/24
7.       Lakukan konfigurasi untuk squid
Untuk konfigurasi squid silahkan edit file squid.conf biasanya terletak di direktori /etc/squid/. Anda boleh gunakan editor vi, vim, nano, pico atau pun editor.
root@cache# vi /etc/squid/squid.conf
sesuai dengan soal :
  • Port squid 3128
Untuk menentukan port squid ini cari saja baris http_port dan isi seperti berikut ini :
http_port 3128
Untuk cache manager cari saja baris cache_mgr dan sesuaikan dengan  permintaan soal
cache_mgr siswantikaji@sekolah.sch.id
Untuk visible host ketikan edit saja baris visible_hostname
visible_hostname www.sekolah.sch.id
  • Transparant Proxy
Kembali ke port squid tambahkan transparent setelah nomor proxynya
http_port 3128 transparent
Langkah pertama adalah buat access list baik untuk network lokal atau pun site yang akan diblok. Agar rapih cari bagian access list yang dimulai dengan acl
Acl untuk menerjemahkan jaringan internal a.k.a lokal nama aclnya terserah mau pake lokalan, daleman, jarlok atau sesuai keinginan anda.
acl lokalan src 192.168.50.0/24
acl untuk menerjemahkan site yang akan diblok kita gunakan saja yang sederhana karena hanya ada dua site yang diblok saja.
acl terlarang dstdomain .facebook.com .youtube.com
Langkah kedua adalah tentukan treatmen t terhadap acl deny atau allow dengan http_access. Perlu anda ingat disini urutan http_access akan sangat berpengaruh, oleh karena itu lakukan deny terlebih dahulu untuk situs yang akan diblok dan berikutnya perbolehkan untuk jaringan lokal. Jika anda melakukannya terbalik maka pemblokiran akan percuma karena network internal sudah diijinkan. Agar rapih lagi masukkan baris berikut setelah comment INSERT YOUR CONFIGURATION HERE dan sebelum http_access deny all. Ingat, jangan sesudah http_access deny all karena jika itu anda lakukan semua koneksi akan ditolak.
http_access deny terlarang
http_access allow lokalan
konfigurasi yang diperlukan untuk soal sudah cukup, simpan perubahan file dan keluar dari editor
8.       Restart squid
Untuk menjalankan perubahan yang telah dilakukan pada squid eksekusi perintah berikut ini
root@cache# squid –k reconfigure
kalau anda belum puas tambahin restart squidnya juga
root@cache# service squid restart
9.       Tambahkan rules iptables untuk meredirect request http ke port squid
Perintahnya adalah sebagai berikut
root@cache# iptables –t nat –A PREROUTING –p tcp –-dport 80 –j REDIRECT -–to-port 3128
10.   Lakukan test dari sisi server
Test dulu apakah squid sudah mendengarkan port 3128
root@cache# netstat –tapn |grep 3128
jika sudah jalan akan menampilkan :
tcp        0      0 0.0.0.0:3128            0.0.0.0:*               LISTEN      1249/(squid)
11.   Lakukan test dari sisi klien
Untuk konfigurasi klien saya kira tidak usah dibicarakan, langsung saja buka internet browsernya dan lakukan akses terhadap situs yang dilarang atau pun tidak dilarang
Berikut adalah hasil situs yang diblokir :
blokir lewat proxy
12. Buat konfigurasi network dan fungsi proxy dijalankan saat boot
Agar konfigurasi network dan iptables dapat diload saat komputer restart, maka anda perlu mengubah isi dari /etc/network/interfaces untuk konfigurasi network dan tambahkan perintah2 iptables pada /etc/rc.local
root@cache # vi /etc/network/interfaces
#isikan baris berikut ini

auto lo
iface lo inet loopback

auto eth0
iface eth0 inet static
address 10.10.10.2
netmask 255.255.255.0
gateway 10.10.10.1

auto eth1
iface eth1 inet static
address 192.168.50.1
netmask 255.255.255.0

#tidak usah ditambahkan gateway untuk eth1 karena ini yang jadi gateway untuk lokalan
Edit /etc/rc.local
root@cache# vi /etc/rc.local
Isikan baris berikut ini
#aktifkan ip forwarding
echo 1 > /proc/sys/net/ipv4/ip_forward
#masukkan baris iptables rules berikut ini
iptables –t nat –A POSTROUTING –jump MASQUERADE –source 192.168.50/24
iptables –t nat –A PREROUTING –p tcp –dport 80 –j REDIRECT –to-port 3128

exit 0

Topologi Jaringan yang disediakan knowledge

Topologi Jaringan

Pengertian :
Topologi jaringan adalah hal yang menjelaskan hubungan geometris antara unsur-unsur dasar penyusun jaringan, yaitu node, link, dan station. Secara umum, topologi jaringan artinya tata letak jaringan komputer.

Sejarah Topologi Jaringan (1969-1970)
Selama musim panas dan musim gugur tahun 1969, Roberts berjuang dengan masalah topologi jaringan: interkoneksi node, atau situs. Berdasarkan pengalamannya sebelumnya dengan perusahaan telepon, ia tahu ia harus memesan jalur komunikasi baik di muka ketika mereka akan dibutuhkan. Jadi dia mulai simulasi topologi jaringan pada komputer dan dengan cepat menyimpulkan bahwa ia membutuhkan bantuan ahli.

Roberts berpaling ke Dr Howard (Howie) Frank. Frank telah mendirikan Network Analysis Corporation (NAC), sebuah perusahaan yang mengkhususkan diri dalam desain topologi berdasarkan terobosan karyanya di Kantor Kesiapsiagaan Darurat (OEP). Frank ingat panggilan Roberts 'meminta pertemuan:

"Arpanet adalah empat node jaringan. Itulah yang ada. Dia memiliki selembar kertas grafik di mejanya dan dia menunjukkan kepada saya ekstensi ke jaringan. Itu di pantai barat pada saat itu. Tapi tak ada di pantai timur. Dia harus memesan jalur komunikasi untuk itu, dan dia berkata: "Saya tidak tahu apa yang saya lakukan. Aku hanya menggambar garis-garis ini. Bisakah Anda mencari cara untuk melakukan hal ini lebih baik? ' Jadi, kami menulis kepadanya proposal, dan kami mulai kontrak kami pada bulan Oktober 1969. Larry memiliki tenggat waktu. Itu adalah tenggat waktu yang nyata. Dia berkata: "Aku bisa membatalkan pesanan dengan tanggal ini. ' Kami menganalisis konfigurasi bahwa ia telah memberi kami, dan kami mengembangkan teknik pertama untuk merancang sistem komputasi terdistribusi, yang primitif dibandingkan dengan yang kita kemudian dikembangkan. Saya akan mengatakan bahwa dalam jangka waktu dua sampai tiga bulan - tidak lebih dari itu - kami kembali dengan desain yang adalah sesuatu seperti 25% lebih murah dan memiliki 40% throughput lebih daripada yang ia datang dengan. Kami bekerja seperti beruang karena itu benar-benar sebuah proyek yang sulit. "

Frank dan Kleinrock berbagi minat dalam desain jaringan, meskipun masing-masing melihat masalah dari perspektif yang berbeda. Hanya beberapa bulan sebelum menerima gelar Ph.D. dari Northwestern, teman sekelas kepada Frank: "tesis Anda di toko buku." Frank ingat:

"Saya dibebankan ke toko buku, dan di sana aku menemukan monografi oleh Len disebut On Jaringan Komunikasi, Stochastic Arus Pesan dan Delay. Tesis saya berjudul Pada Grafik Probabilistik Beberapa Aplikasi. Jadi saya membukanya, dan saya melihat melalui itu selama tiga menit, dan menemukan itu tidak ada hubungannya dengan apa yang saya lakukan. Ini adalah wilayah umum yang sama, tapi ia melihat antrian dan jaringan dan saya melihat adanya struktur dasar sendiri. dasarnya ia memompa lalu lintas melalui dan melihat apa yang terjadi pada lalu lintas yang saya katakan: '.. Ada ketidakpastian yang mendasari dalam jaringan itu sendiri' Kleinrock menggunakan kata-kata seperti kapasitas, tapi benar-benar itu bukan kuantitas deterministik. Link mungkin tidak ada karena keandalan atau kerentanan. Seseorang mungkin menyerang mereka atau node mungkin tidak ada, dan saya melihat fenomena mendasar tentang bagaimana melakukan Anda berbicara tentang konektivitas ketika unsur-unsur tidak pasti. "

Pada tahun 1966, Frank menulis sebuah makalah dirangsang oleh Baran On Komunikasi Terdistribusi dan sebuah artikel di Journal of Biofisika Matematika pada apa yang terjadi pada sel-sel manusia ketika mereka terpancar. Dalam melihat commonalties dengan jaringan Baran itu terganggu oleh penembakan nuklir, Frank mengembangkan serangkaian persamaan yang direproduksi segalanya Baran telah dilakukan simulasi. Kertas, Kerentanan Jaringan Komunikasi, diterbitkan dalam Transaksi IEEE Pada Teknologi Komunikasi pada tahun 1967, menyebabkan Frank yang ditawarkan posisi di OEP. Makalah ini menyelidiki bagaimana Komisi Daya federal menyetujui Teluk Meksiko dan aplikasi pipa dikembangkan teknik baru Frank yang terbukti berharga dalam mencari solusi untuk memperluas ARPAnet.

Jenis - Jenis Topologi :
Berikut adalah jenis dari topologi :
1. Topologi BUS
2. Topologi Star
3. Topologi Ring
4. Topologi Mesh
5. Topologi Tree

Setiap jenis topologi di atas masing-masing memiliki kelebihan dan kekurangan. Pemilihan topologi jaringan didasarkan pada skala jaringan, biaya, tujuan, dan pengguna. Topologi-topologi ini sering kita temui di kehidupan sehari-hari, namun kita tak menyadarinya. Topologi pertama yang digunakan adalah topologi bus. Semua Topologi memiliki kelebihan dan kekurangan tersendiri.
  
1. Topologi BUS

Karakteristik Topologi BUS :
-   Node – node dihubungkan secara serial sepanjang kabel, dan pada kedua ujung kabel 
    ditutup dengan terminator.
-   Sangat sederhana dalam instalasi
-   Sangat ekonomis dalam biaya.
-   Paket‐paket data saling bersimpangan pada suatu kabel
-   Tidak diperlukan hub, yang banyak diperlukan adalah Tconnector pada setiap  
    ethernet card.
-   Problem yang sering terjadi adalah jika salah satu node rusak, maka jaringan 
    keseluruhan dapat down, sehingga seluruh node tidak bisa berkomunikasi dalam 
    jaringan tersebut.

Keuntungan:
- Hemat kabel
- Layout kabel sederhana
- Mudah dikembangkan

Kerugian:
- Deteksi dan isolasi kesalahan sangat kecil
- Kepadatan lalu lintas
- Bila salah satu client rusak, maka jaringan tidak berfungsi
- Diperlukan repeater untuk jarak jauh
2. Topologi STAR

Karakteristik Topologi STAR
-   Setiap node berkomunikasi langsung dengan konsentrator (HUB)
-  Bila setiap paket data yang masuk ke consentrator (HUB) kemudian di broadcast keseluruh node yang terhubung sangat banyak (misalnya memakai hub 32 port), maka kinerja jaringan akan semakin turun.
-   Sangat mudah dikembangkan
-   Jika salah satu ethernet card rusak, atau salah satu kabel pada terminal putus, maka keseluruhan jaringan masih tetap bisa berkomunikasi atau tidak terjadi down pada jaringan keseluruhan tersebut.
-   Tipe kabel yang digunakan biasanya jenis UTP.

Keuntungan :
- Paling fleksibel
- Pemasangan/perubahan stasiun sangat mudah dan tidak mengganggu bagian jaringan lain
- Kontrol terpusat
- Kemudahan deteksi dan isolasi kesalahan/kerusakan
- Kemudahan pengelolaan jaringan

Kerugian:
- Boros kabel
- Perlu penanganan khusus
- Kontrol terpusat (HUB) jadi elemen kritis
  
3. Topologi RING

Karaktristik Topologi RING
- Node‐node dihubungkan secara serial di sepanjang kabel, dengan bentuk jaringan seperti lingkaran.
-  Sangat sederhana dalam layout seperti jenis topologi bus.
- Paket‐paket data dapat mengalir dalam satu arah (kekiri atau kekanan) sehingga collision dapat dihindarkan.
-  Problem yang dihadapi sama dengan topologi bus, yaitu: jika salah satu node rusak  maka seluruh node tidak bisa berkomunikasi dalam jaringan tersebut.
-  Tipe kabel yang digunakan biasanya kabel UTP atau Patch Cable (IBM tipe 6).

Keuntungan:
- Jika melakukan pengiriman data tidak akan terjadi tabrakan
- Setiap sentral komputer dirancang untuk dapat berinteraksi dengan sentral yang dekat maupun yang jauh
- Memiliki tingkat kerumitan rendah
- Jika ada gangguan atau kerusakan pada sautu sentral komputer maka aliran lalu lintas (traffic) dapat dilewatkan pada arah lain dari sistem

Kerugian:
- Setiap node dalam jaringan akan selalu ikut serta mengelola informasi yang dilewatkan melalui jaringan, sehingga bila terdapat gangguan di suatu node maka seluruh jaringan akan terganggu
- Pengembangan jaringan lebih kaku
- Peka terhadap kesalahan
4. Topologi MESH

Karakteristik Topologi MESH
- Topologi mesh memiliki hubungan yang berlebihan antara peralatan‐peralatan yang ada.
- Susunannya pada setiap peralatan yang ada didalam jaringan saling terhubung satu  sama lain.
- Jika jumlah peralatan yang terhubung sangat banyak, tentunya ini akan sangat sulit sekali untuk dikendalikan dibandingkan hanya sedikit peralatan saja yang terhubung.

Keuntungan Topologi MESH
-   Keuntungan utama dari penggunaan topologi mesh adalah fault tolerance.
-   Terjaminnya kapasitas channel komunikasi, karena memiliki hubungan yang berlebih.
-   Relatif lebih mudah untuk dilakukan troubleshoot.

Kerugian Topologi MESH
-  Sulitnya pada saat melakukan instalasi dan melakukan konfigurasi ulang saat jumlah komputer dan peralatan‐peralatan yang terhubung semakin meningkat jumlahnya.
-   Biaya yang besar untuk memelihara hubungan yang berlebih.
5. Topologi Tree


Keuntungan:
- Proses instalasi dan transmisi data dapat dilakukan dengan cepat
- Untuk menghubungkan komputer atau piranti lain dapat dilakukan dengan mudah menggunakan hub tambahan
- Jika salah satu kabel pada komputer client terputus, tidak akan memengaruhi hubungan client lain

Kerugian:
- Membutuhkan banyak kabel
- Memerlukan repeater untuk memperkuat sinyal